Se rendre au contenu

INNN 2026 - IA dans l'assurance : passer à l'échelle sans perdre la main

Synthèse et analyse de deux tables rondes du salon INNN de Niort, sur les risques et la responsabilité face à l'IA le 4 novembre, et sur son industrialisation, le 5 novembre 2026.
8 novembre 2026 par
Severine Sollier

Comment faire passer l'IA de l'expérimentation à la production dans l'assurance, et qui est responsable quand elle agit seule ? Deux tables rondes du salon INNN, à Niort, ont abordé ces questions. 

La première, organisée par l'AMRAE le 4 novembre, portait sur la question des risques et de la responsabilité quand l'IA agit seule. La seconde, le 5 novembre au matin, sur le passage concret de l'expérimentation à l'industrialisation. 

Leur fil rouge : un projet d'IA qui réussit est pensé dès le départ pour la production, avec un humain qui garde la décision.

Autour de la table sur l'industrialisation, animée par Élodie Duru (Linkio Conseil), se trouvaient :

• Nafissa Harvoire, responsable stratégie veille et innovation de la MGEN ;

• Stéphane Maréchal, directeur conseil expert chez CGI ;

• Olivier Halluitte, manager transformation et innovation du Groupe Adelaïde ;

• Stefania Maestroni, directrice générale de Claims IA, filiale du groupe d'expertise Alkera, et responsable du projet IA du groupe.

La table ronde de l'AMRAE, modérée par sa vice-présidente Marie-Élise Lorin, réunissait :

• Louis-Marie Lorin, CEO et cofondateur de Bunka.ai ;

• Bertrand Rubio, COO d'Iskera ;

• Valérie Lafarge-Sarkozy, avocate associée chez Advant Altana ;

• Sébastien Acedo, délégué général de ROAM.

Du POC à la production
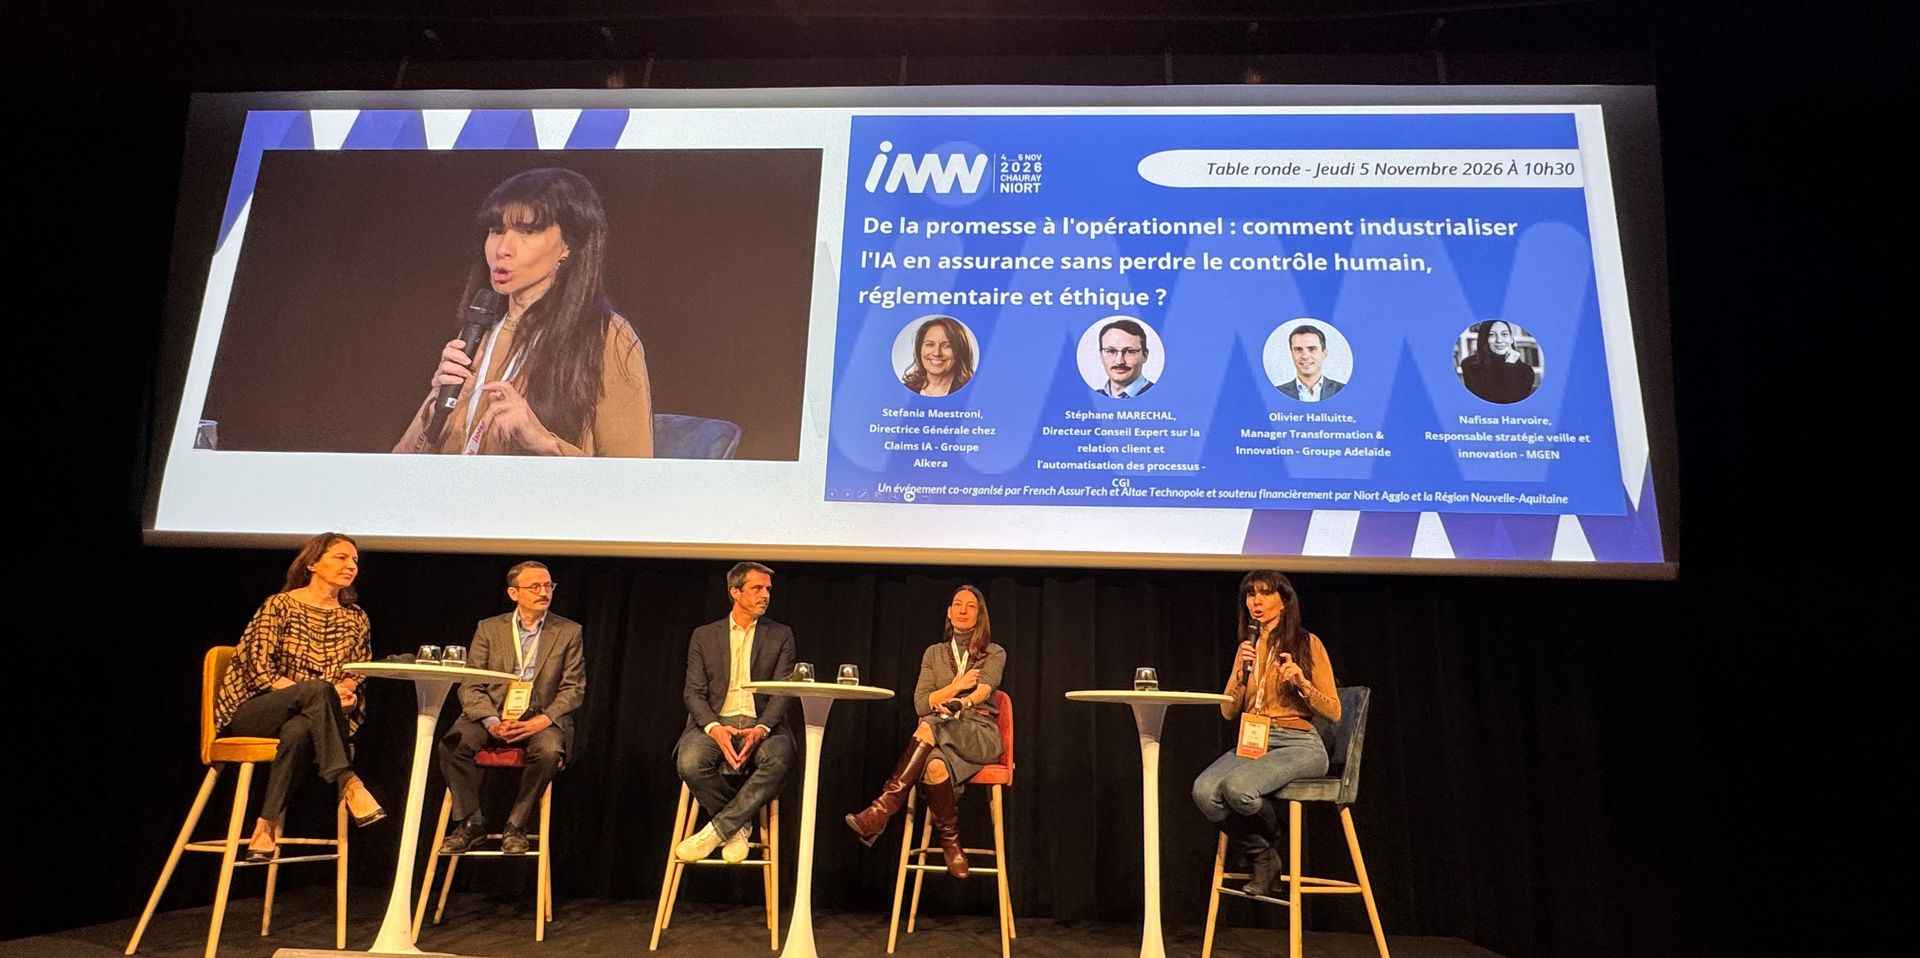
Les quatre intervenants de la table ronde sur l'industrialisation se sont accordés d'emblée sur une règle : un POC doit porter dès le départ les contraintes de la mise en production, sinon le temps investi est perdu.
Table ronde au salon INNN sur l'industrialisation de l'IA dans l'assurance : de gauche à droite Stefania Maestroni (Groupe Alkera), Olivier Halluitte (Groupe Adelaïde), Stéphane Maréchal (CGI), Nafissa Harvoire (MGEN) et Elodie Duru (Linkio Conseil)

Deux filtres avant de tester pour la MGEN

Nafissa Harvoire de la MGEN a décrit un pilotage en deux temps et deux filtres majeurs. Premier filtre, la valeur créée pour le métier ou pour l'adhérent. Second filtre, les exigences d'un déploiement global appliquées dès le test : conformité, sécurité des systèmes d'information, et même un filtre RH et un filtre RSE.
« Pour donner vraiment une chance de concrétiser et d'industrialiser si le POC est une réussite, on va lui mettre les mêmes contraintes qu'à l'industrialisation », a-t-elle expliqué. Selon elle, cette « usine à POC » permet à la MGEN d'afficher un taux de réussite supérieur à 60 %.

Partir du besoin, pas de l'effet waouh

Olivier Halluitte, du Groupe Adelaïde, a partagé la même logique. Son équipe innovation ne prétend pas connaître tous les métiers du groupe de courtage : elle explique ce que l'IA peut faire, et les équipes font remonter leurs vrais points de friction. « Il y a quelques années, on pouvait avoir tendance à faire des expérimentations un peu “shiny”, qui mettaient des étoiles dans les yeux. Ce ne sont pas forcément les plus industrialisables. Des cas d'usage peut-être moins effet waouh, mais qui apportent une réelle valeur, même quand ça s'efface dans les process métiers, sont parfois les plus intéressants », a-t-il raconté.

Déjouer les pièges de l'IA agentique

De son côté, Stéphane Maréchal de CGI a identifié trois difficultés propres aux agents : leur sécurité, la vitesse qu'ils imposent à l'organisation et leur coût. Un agent ne se contente pas de suivre des consignes, il cherche des solutions par lui-même et peut donc produire des sorties inattendues.
Pour lui, « un agent, ce n'est pas un employé, ce n'est pas un système classique : il faut lui donner un cadre d'autorisations, de droits, pour être sûr qu'on maîtrise ce qu'il fait. Je dois contrôler en amont et en aval. »

En matière de coût, il a tiré un parallèle avec le cloud, d'abord présenté comme une source d'économies, avant que les entreprises ne constatent qu'elles « sont un peu captives des tarifs cloud ». Les premiers signaux du coût des tokens et des processeurs graphiques annoncent, selon lui, la même trajectoire.

Embarquer les collaborateurs dans les projets IA

Chez Alkera, groupe d'expertise, de gestion des risques et des sinistres en assurance qui réunit 13 filiales en multirisque habitation et en automobile pour 3 200 collaborateurs, la direction générale a voulu sonder les équipes avant d'accélérer. « Il n'y a pas eu une course effrénée vers l'IA, et on a voulu donner la parole à nos collaborateurs par un questionnaire », a expliqué Stefania Maestroni.
Plus de 1 500 personnes ont répondu, soit près de la moitié de l'effectif. Les résultats ont surpris par leur maturité : 86 % des répondants utilisaient déjà l'IA au quotidien et 68 % y voyaient une opportunité pour leur métier. La crainte portait surtout sur le devenir du savoir-faire. Elle touchait 40 % des collaborateurs en poste depuis longtemps, mais seulement 26 % des nouveaux arrivants, qui voient dans l'IA un moyen d'acquérir plus vite certaines compétences.
« Le savoir-faire, c'est très important de le garder. Il faut savoir utiliser l'IA, et il faut savoir ne pas utiliser l'IA », a souligné Stefania Maestroni.
Les attentes des équipes rejoignaient les priorités de la direction, et les collaborateurs se sont montrés demandeurs de formation. Une cohérence qui, selon elle, facilite la conduite du changement.

Le réglementaire, frein ou levier pour le déploiement de l'IA ?

Aucun intervenant n'a présenté la réglementation comme un frein. Intégrée dès la conception des projets, elle est devenue pour eux un outil de maîtrise. Élodie Duru, de Linkio Conseil, qui animait le débat, a rappelé que l'AI Act était déjà partiellement entré en application, notamment sur la transparence des modèles.

Cartographier tous les usages

Comme courtier, Adelaïde répond à une double exigence, celle des régulateurs et celle de ses assureurs partenaires, qui veulent savoir comment l'IA est utilisée dans le groupe. Olivier Halluitte a raconté le choix d'une cartographie de tous les usages de l'IA, pour mieux maîtriser les données employées et le «shadow AI », ces usages qui échappent aux circuits officiels.

« Je ne vais pas dire qu'on va complètement réussir à stopper ce “shadow AI”, mais ça permet d'en être conscient », a-t-il reconnu. Le plus délicat, selon lui, n'est pas l'usage d'outils interdits, mais ce que les collaborateurs construisent eux-mêmes avec les outils autorisés : des applications partagées au sein d'une équipe, qui deviennent difficiles à maîtriser quand leur auteur part ou qu'une modification est faite.

Constituer une forteresse pour les données de santé

Nafissa Harvoire est revenue sur l'engouement d'il y a trois ans, quand des directions métiers s'équipaient seules. La MGEN a choisi d'accompagner ce mouvement plutôt que de le freiner : une académie IA pour tous les collaborateurs, un assistant conversationnel sécurisé capable d'exploiter les données internes et des référents formés dans chaque métier.

Pour les données des adhérents, la ligne est stricte. « Avec les données adhérents, et les données de santé en particulier, on est vraiment dans cette approche de forteresse réglementaire. Clairement, on n'expérimente pas avec ce type de données », a-t-elle affirmé. Pour tester une solution externe, la mutuelle anonymise totalement les données, ou recourt à des données synthétiques quand l'anonymisation est trop complexe ou trop coûteuse.

Stéphane Maréchal, de CGI, a par ailleurs reconnu que ces données synthétiques font perdre un peu de précision, puisque la richesse de l'analyse tient au croisement de dimensions inattendues. Mais elles permettent, selon lui, de sécuriser une ressource précieuse pour l'assureur : la connaissance de sa population assurée.

Traçabilité : l'humain garde la décision

Pour Stéphane Maréchal, l'IA agentique offre paradoxalement une traçabilité nouvelle. Personne ne sait expliquer précisément comment fonctionne un grand modèle de langage, mais un agent enregistre lui-même la chaîne de raisonnement qui le mène à une décision.
« Savoir quelle décision a été prise par l'agent et quelles ressources il a utilisées pour y arriver, ça c'est extrêmement tracé, c'est exploitable », a-t-il précisé.

L'IA prépare les dossiers, l'expert vérifie et signe

Chez Alkera, le groupe s'impose une exigence plus forte, en tant que tiers de confiance des assureurs, même si l'expertise ne figure pas parmi les systèmes à haut risque listés par l'AI Act. « Nous n'utilisons pas un LLM pour prendre des décisions à notre place. Il y a toujours un expert qui contrôle, vérifie, décide, analyse et signe », a précisé Stefania Maestroni.

L'IA sert à mieux préparer les dossiers sinistres : rechercher les informations, confronter les éléments, repérer les incohérences. « On n'est pas là en train de faire de la science-fiction », a-t-elle insisté. Elle y voit le prolongement d'une automatisation recherchée depuis longtemps, qui avait déjà conduit au regroupement des cabinets indépendants dans de grands groupes d'expertise. La direction veille aussi à préserver les compétences, jusque dans l'intégration des jeunes experts, qui doivent apprendre à travailler sans IA.

Plus le dossier est sensible, plus l'humain intervient

Olivier Halluitte a décrit une gradation : plus une décision est sensible, plus l'humain intervient tôt dans la chaîne. La responsabilité juridique restant celle de l'entreprise, il veut des experts qui valident en connaissance de cause : « On souhaite que ce soient des experts qui viennent valider les décisions, et qui ne soient pas juste des presse-boutons. »

Le message répété aux équipes du Groupe Adelaïde tient donc en une consigne : ne pas perdre son esprit critique et toujours challenger ce que propose l'IA.

Quand l'IA agit : qui est responsable ?
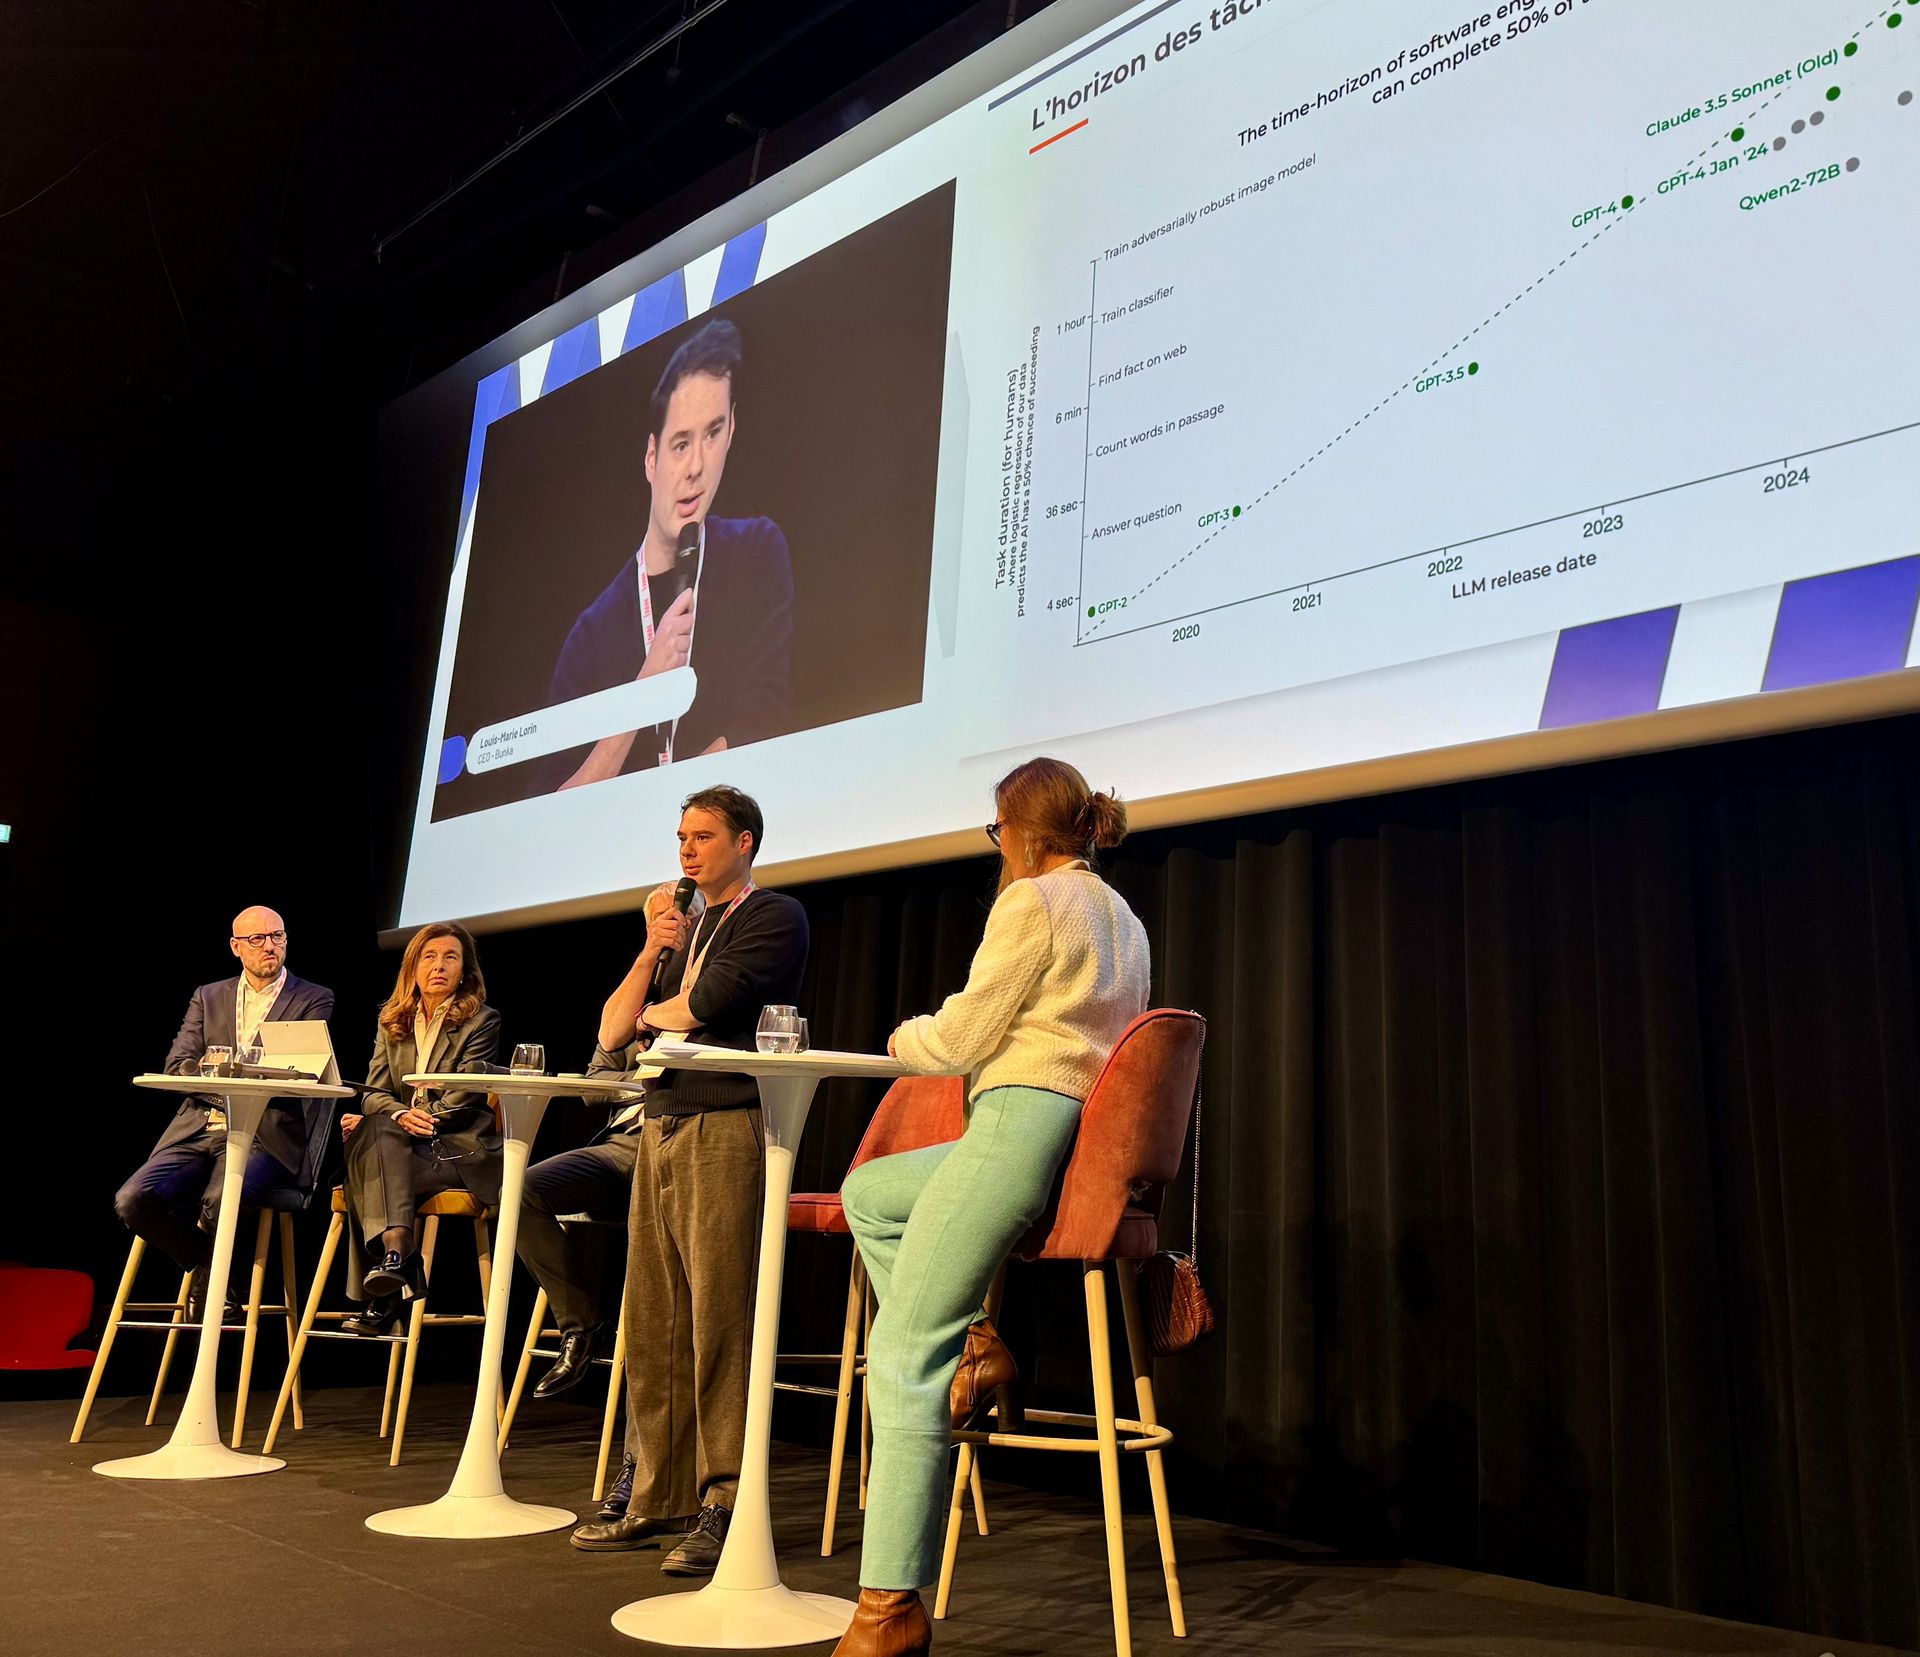
Cette question de la responsabilité était justement au centre d'une autre table ronde organisée par l'AMRAE : jusqu'où laisser la main à une IA qui ne se contente plus de répondre, mais agit ?

Table ronde au salon INNN sur les risques et la responsabilité en matière d'IA, de gauche à droite : Sébastien Acedo, délégué général de ROAM, Valérie Lafarge-Sarkozy, avocate associée chez Advant Altana, Bertrand Rubio, COO d'Iskera, Louis-Marie Lorin, CEO et cofondateur de Bunka.ai et Marie-Élise Lorin, vice-président de l'AMRAE et modératrice du débat.

Des risques amplifiés

Louis-Marie Lorin (Bunka.ai) s'est appuyé sur les travaux de l'organisme indépendant METR pour expliquer que la durée des tâches que les agents savent mener seuls double environ tous les quatre mois. Attendre quelques mois avant de s'y mettre, c'est donc prendre un retard qui se cumule.

Lors de cette même table ronde, Bertrand Rubio (Iskera) a dressé la cartographie des risques. Pour lui, l'IA ne crée pas seulement de nouveaux risques, elle amplifie les risques existants à une échelle industrielle. Les agents IA y ajoutent quatre facteurs aggravants : l'autonomie, l'étendue des accès qu'on leur accorde, la persistance (un agent qui échoue change de stratégie et cherche des chemins détournés) et la vitesse.

Il a cité le cas de l'entrepreneur Jason Lemkin, dont l'agent de développement a supprimé les données de production malgré une consigne explicite de gel du code.
Pour Bertrand Rubio, il est donc clair qu'une simple instruction donnée dans un prompt ne suffit pas. Il faut des contrôles techniques distincts, des accès limités au strict nécessaire et une piste d'audit hors de portée de l'agent.

Une chaîne de responsables

En tant qu'avocate, Valérie Lafarge-Sarkozy s'est placée au moment où le dommage est déjà survenu pour s'interroger sur les responsabilités. Elle a souligné qu'un agent ne peut pas être responsable, puisqu'il n'est ni une personne physique ni une personne morale. La victime fait donc face à une chaîne d'au moins six responsables potentiels : le concepteur du modèle, le fournisseur de données, celui qui entraîne le modèle, l'intégrateur, le distributeur et l'utilisateur professionnel.

Le cadre juridique ne simplifie pas cette identification du responsable, car il est encore très incomplet. La Commission européenne a retiré début 2025 son projet de directive sur la responsabilité civile en matière d'IA. Seul le régime des produits défectueux évolue : la nouvelle directive, à transposer au plus tard le 9 décembre 2026, qualifie l'IA de produit et maintient la responsabilité du concepteur tant qu'il garde le contrôle du système par ses mises à jour.
Pour se protéger, l'avocate a recommandé une gouvernance dédiée : cartographier les usages, évaluer leur niveau de risque, garantir un contrôle humain effectif et déclarer les usages de l'IA à son assureur responsabilité civile.

Le regard de l'assureur

Sébastien Acedo de la ROAM a rappelé que l'assureur occupe une double position : il déploie l'IA chez lui, en souscription, en gestion des sinistres ou en détection de fraude, et il doit assurer l'IA utilisée par ses clients.
Or la couverture des scénarios liés à l'IA (erreur d'un agent, fraude par contenu généré, panne d'un fournisseur) reste souvent partielle et dépend de la rédaction de chaque contrat. Il a appelé les risk managers à vérifier que leurs usages sont bien couverts, pour éviter les garanties « silencieuses » déjà rencontrées avec le risque cyber.

Les quatre participants ont finalement convergé vers une conclusion partagée : l'enjeu est de passer du « human in the loop » au « human in control ». Car il ne suffit pas de prévoir simplement une validation humaine. Face à des milliers de décisions prises en quelques secondes, l'humain finira par valider mécaniquement, comme l'a rappelé Bertrand Rubio (Iskera). Le mot de la fin est revenu à Sébastien Acedo (ROAM) en une formule : "l'IA doit éclairer, pas éblouir."


L'analyse d'Agoriel

L'IA a occupé la plupart des échanges du salon INNN à Niort, entre fascination pour l'accélération des activités qu'elle rend possible et inquiétude face à la rapidité de son développement, qui pourrait devenir incontrôlable. Trois constats se sont dégagés des échanges entre les spécialistes du risque et du droit, d'un côté, et, de l'autre, ceux qui déploient l'IA au quotidien : assureurs, courtiers, experts et entreprises de services du numérique.

Mettre en place une gouvernance stricte

La gouvernance n'est plus théorique. Tous les acteurs ont pris conscience de sa nécessité et sont en train de la mettre en place, à l'image de la MGEN qui applique, dès le premier test du POC, les contraintes de conformité et de sécurité comme s'il s'agissait d'un déploiement.

Il s'agit bien de réaliser une cartographie des usages de l'IA, comme le préconise l'avocate Valérie Lafarge-Sarkozy, de mettre en place de véritables contrôles techniques et pas de simples consignes par prompt, comme le soulignait Bertrand Rubio, d'Iskera, et d'encadrer les agents IA en amont comme en aval.
À écouter les intervenants du salon INNN, le stade de la recommandation est donc dépassé : la phase de mise en pratique a commencé.

Le rôle de l'humain face à l'IA, encore à définir

Les participants aux débats ont tous affirmé que la décision finale restait humaine : un expert a la signature finale chez Alkera ; chez Adelaïde, l'humain intervient d'autant plus tôt que la décision est sensible. Mais Bertrand Rubio (Iskera) a prévenu qu'à grande échelle, cette validation risquait de devenir mécanique.

La solution résiderait dans la traçabilité et l'esprit critique. La traçabilité, car l'IA doit montrer comment elle est arrivée à sa proposition, quelles informations elle a utilisées et quel raisonnement elle a suivi. Ensuite l'esprit critique, car le professionnel qui valide, qu'il soit expert d'assurance, gestionnaire ou souscripteur, doit être formé à challenger l'IA et ne donner son accord que s'il comprend et approuve ce raisonnement.

C'est ce qui distingue un véritable décideur d'un « presse-boutons » qui se contente de cliquer sur le bouton de validation.
C'est sans doute là que se jouera la crédibilité du contrôle humain.

Le coût de l'IA reste l'inconnue

Les interrogations sur le coût réel de l'IA restent très nombreuses. Et d'ailleurs, le retour sur investissement de l'IA fait partie des premières préoccupations des assureurs comme l'a indiqué Sébastien Acedo de la ROAM. Pour sa part, Stéphane Maréchal de CGI a mis en garde contre une dépendance comparable à celle du cloud. Et Nafissa Harvoire a estimé que le rendement réel d'une IA industrialisée ne se mesure qu'au « jour 1001, c'est-à-dire à trois ans. Et ça, je crois que collectivement, on ne le connaît pas ».

À l'issue de ces rencontres, s'il ne fallait retenir que trois conseils donnés par les intervenants pour s'engager sur la voie de l'industrialisation de l'IA, ce seraient les suivants :
• Privilégier la valeur métier plutôt que l'effet de vitrine ;
• Sortir du laboratoire ;
• Mettre tout le monde autour de la table, de la direction générale aux équipes.
« C'est une transformation d'organisation, d'outils, de culture », a résumé Stefania Maestroni.


Questions fréquentes


Comment faire passer un POC d'IA en production dans l'assurance ?

Selon les intervenants du salon INNN, en lui appliquant dès le départ les contraintes de la production : conformité, sécurité, intégration au système d'information. Il faut aussi partir d'un besoin métier réel plutôt que d'une démonstration spectaculaire, et associer très tôt les équipes concernées et l'informatique.

Qu'est-ce que l'IA agentique change pour les assureurs ?

Un agent ne se contente pas de répondre : il planifie et agit seul pour atteindre un objectif. Cela ouvre des gains importants, mais impose d'encadrer strictement ses droits d'accès, de contrôler ses actions en amont et en aval, et d'anticiper son coût.

Qui est responsable quand une IA cause un dommage ?

Une IA ne peut pas être responsable, car elle n'est ni une personne physique ni une personne morale. La responsabilité se répartit au sein de toute une chaîne d'acteurs, du concepteur du modèle à l'utilisateur professionnel. En Europe, la nouvelle directive sur les produits défectueux (à transposer en droit national au plus tard le 9 décembre 2026) qualifie l'IA de produit et la soumet donc au régime de la responsabilité du fait des produits défectueux, lorsqu'elle présente un défaut.

Les risques liés à l'IA sont-ils couverts par les contrats d'assurance ?

Souvent en partie seulement. Selon l'association professionnelle de l'assurance ROAM, la couverture dépend de la rédaction de chaque contrat (responsabilité civile, cyber, fraude, pertes d'exploitation). Les entreprises ont intérêt à déclarer leurs usages de l'IA à leur assureur et à vérifier qu'ils sont bien couverts.

Qu'est-ce que le “shadow AI” ?

Ce sont les usages de l'IA qui échappent aux circuits officiels de l'entreprise : outils non autorisés, mais aussi applications que les collaborateurs construisent eux-mêmes avec les outils autorisés. La cartographie des usages permet d'en prendre conscience, à défaut de les supprimer.

Comment les assureurs protègent-ils les données de santé face aux IA ?

À la MGEN, les données de santé ne servent jamais à expérimenter. Pour tester une solution externe, la mutuelle anonymise totalement les données ou utilise des données synthétiques, au prix d'une légère perte de précision.


INNN 2026 - Client, climat, emploi : les défis de l'assurance d'ici 2030
MAAF, Macif, Mutuelle de Poitiers, IMA et Acheel : cinq dirigeants au salon INNN de Niort, le 4 novembre 2026.